Stripeへ本人確認書類を提出した後、「セキュリティ対策についてお知らせください」という別のタスクが表示されることがあります。これは本人確認のやり直しではなく、日本のオンラインカード加盟店がセキュリティ対策の実施状況を申告する画面です。
重要:この記事は、systeme.ioの注文ページ、Stripe決済、メールでPDF提供、購入者ログインなしという今回の実測構成を説明するものです。販売方式や会員機能が異なる場合は同じ回答になりません。実施していない対策へチェックを入れないでください。
この申告画面は何なのか
クレジット取引セキュリティ対策協議会は、ECサイト向けのセキュリティ対策実施状況申告書とFAQを公開しています。Stripeも、日本のカード加盟店には一定の対策が求められ、決済事業者が対策状況の申告を収集すると説明しています。
したがって、「難しいので適当に選ぶ」「画面を閉じれば不要になる」という性質のものではありません。自分の販売サイトで実際に採用している仕組みを確認して回答します。
最初の画面で聞かれること
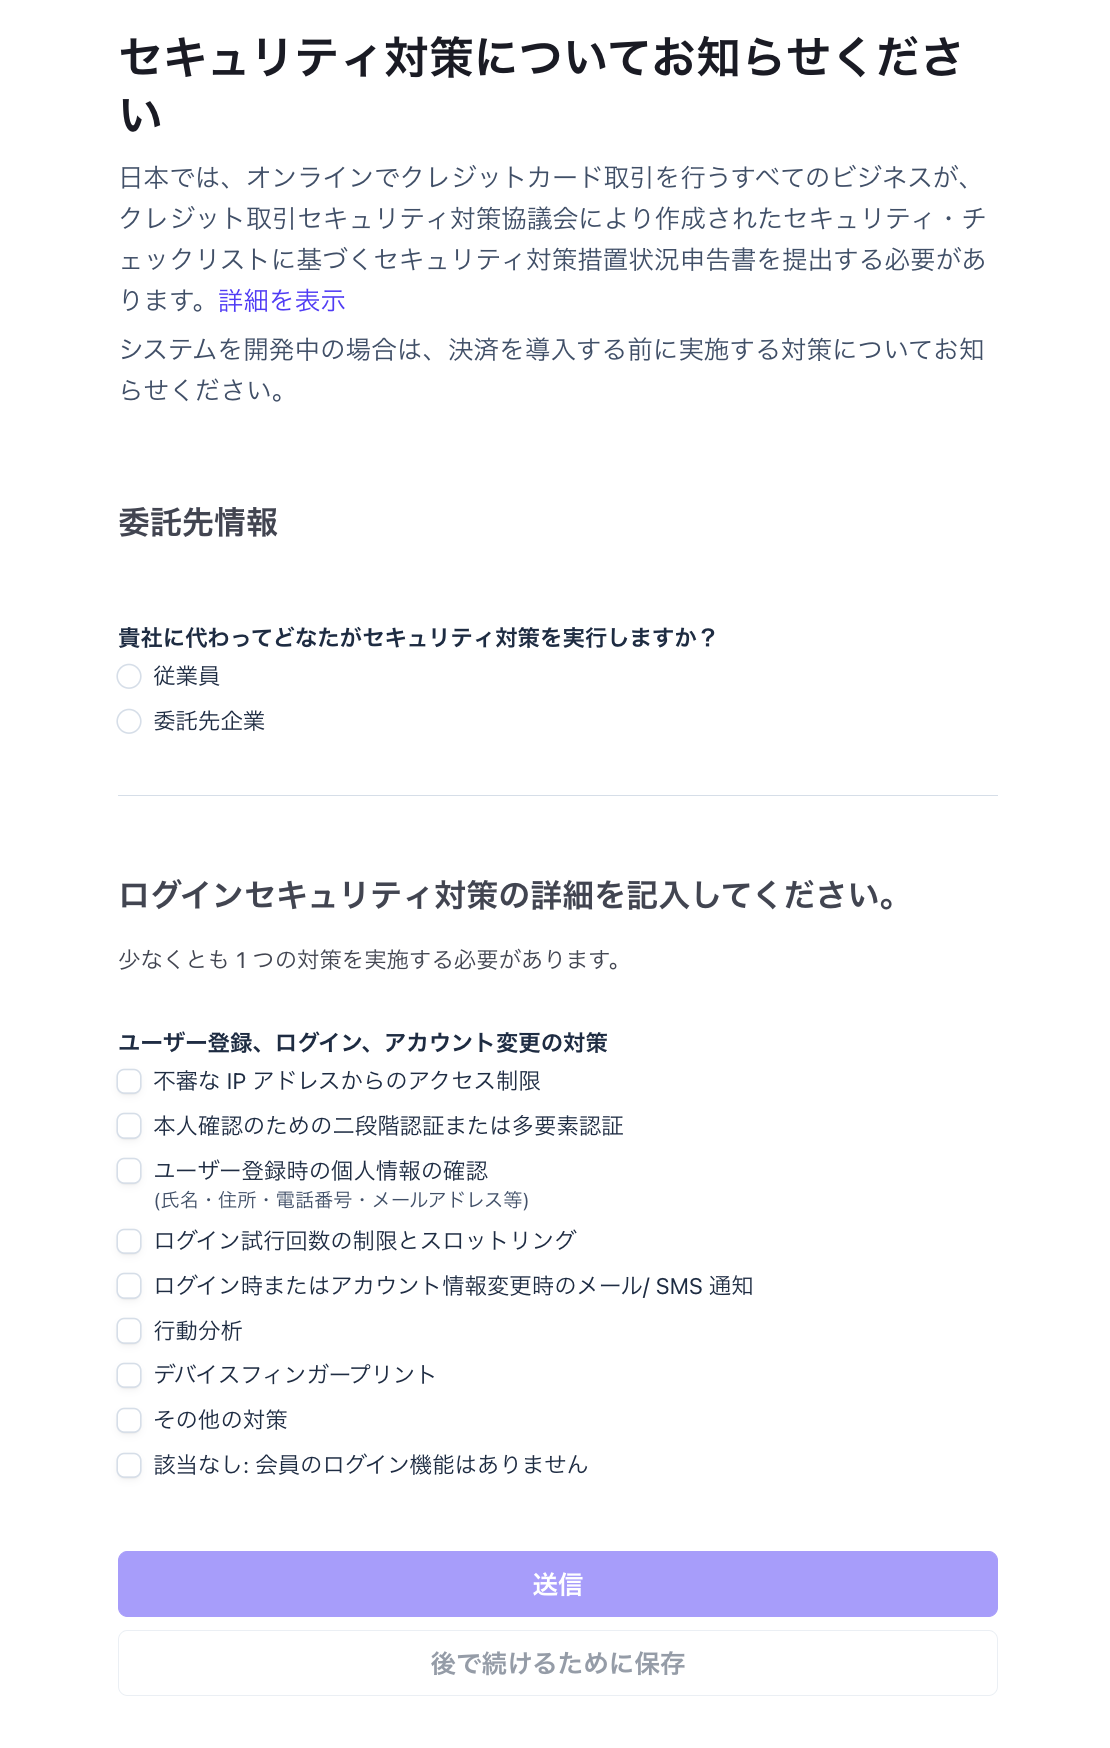
大きく分けて、次の2点を聞かれます。
- 自社の従業員が対策するのか、委託先企業が担当するのか
- 会員ログイン機能に、どの不正ログイン対策を実施しているか
「従業員」と「委託先企業」の違い
注文ページ、カード情報の入力欄、決済処理を外部サービスへ任せている場合、その仕組みに関する対策は委託先企業が担います。ただし、外部サービスを使っているだけで、加盟店自身の責任や確認がすべてなくなるわけではありません。
今回の構成では、販売ページと注文導線の基盤がsysteme.io、カード情報の保護と決済処理がStripeです。そのため「委託先企業」を選ぶと、委託先の詳細入力欄が表示されました。
委託先企業を選ぶと表示される欄
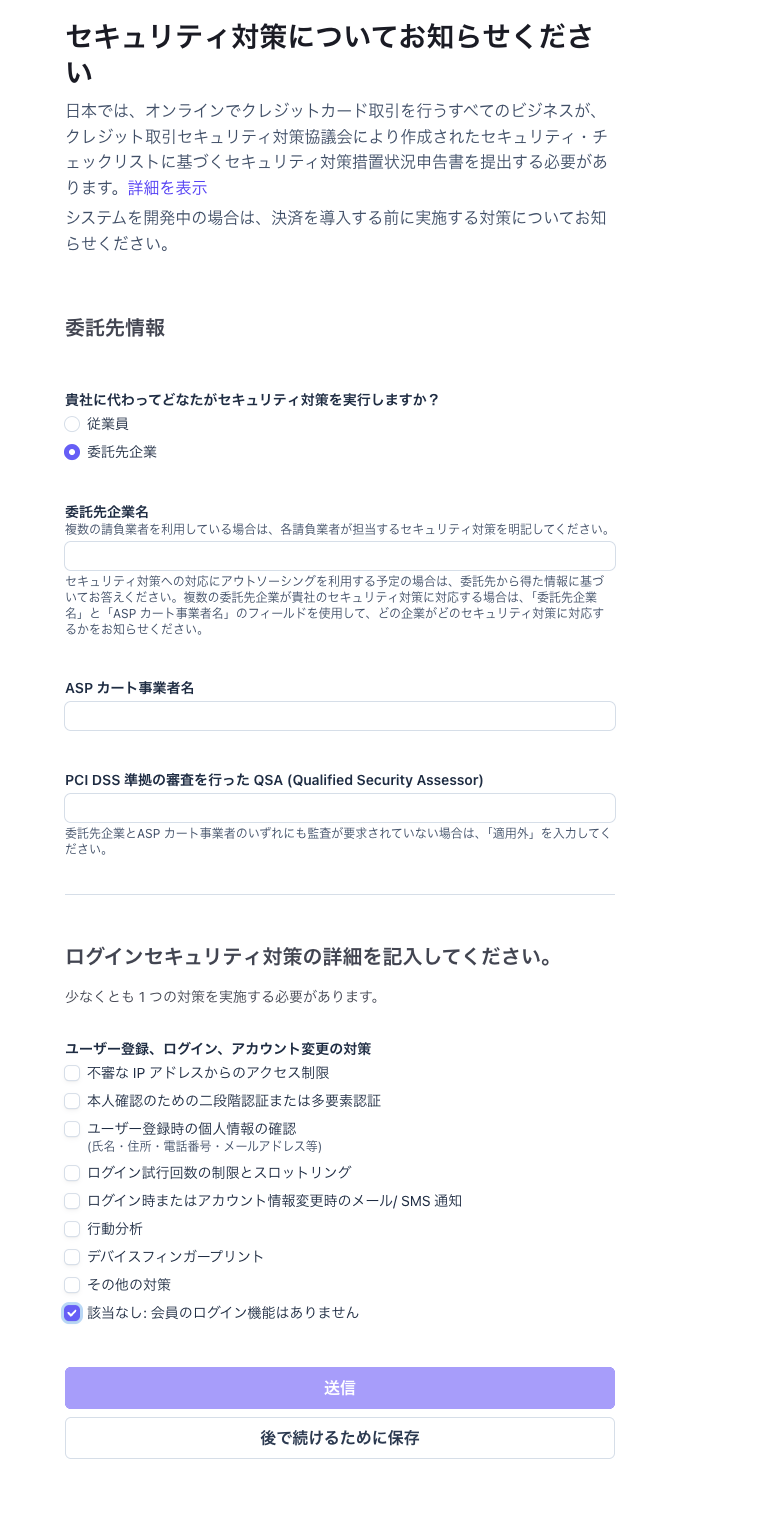
委託先企業名
どの企業が何を担当しているか分かるように書きます。今回のように複数のサービスを使う場合は、販売・注文ページ基盤と決済処理を分けて説明すると理解しやすくなります。
ASPカート事業者名
注文ページや販売フローの基盤として利用するサービス名を入力する欄です。今回の実測構成ではsysteme.ioを記載しました。
QSA
QSAはPCI DSS準拠を審査するQualified Security Assessorです。画面の説明に従い、委託先企業とASPカート事業者のいずれにも監査が要求されていない場合は「適用外」としました。自社でカード情報を処理する構成では判断が異なるため、そのまま流用しないでください。
今回の構成で入力した例
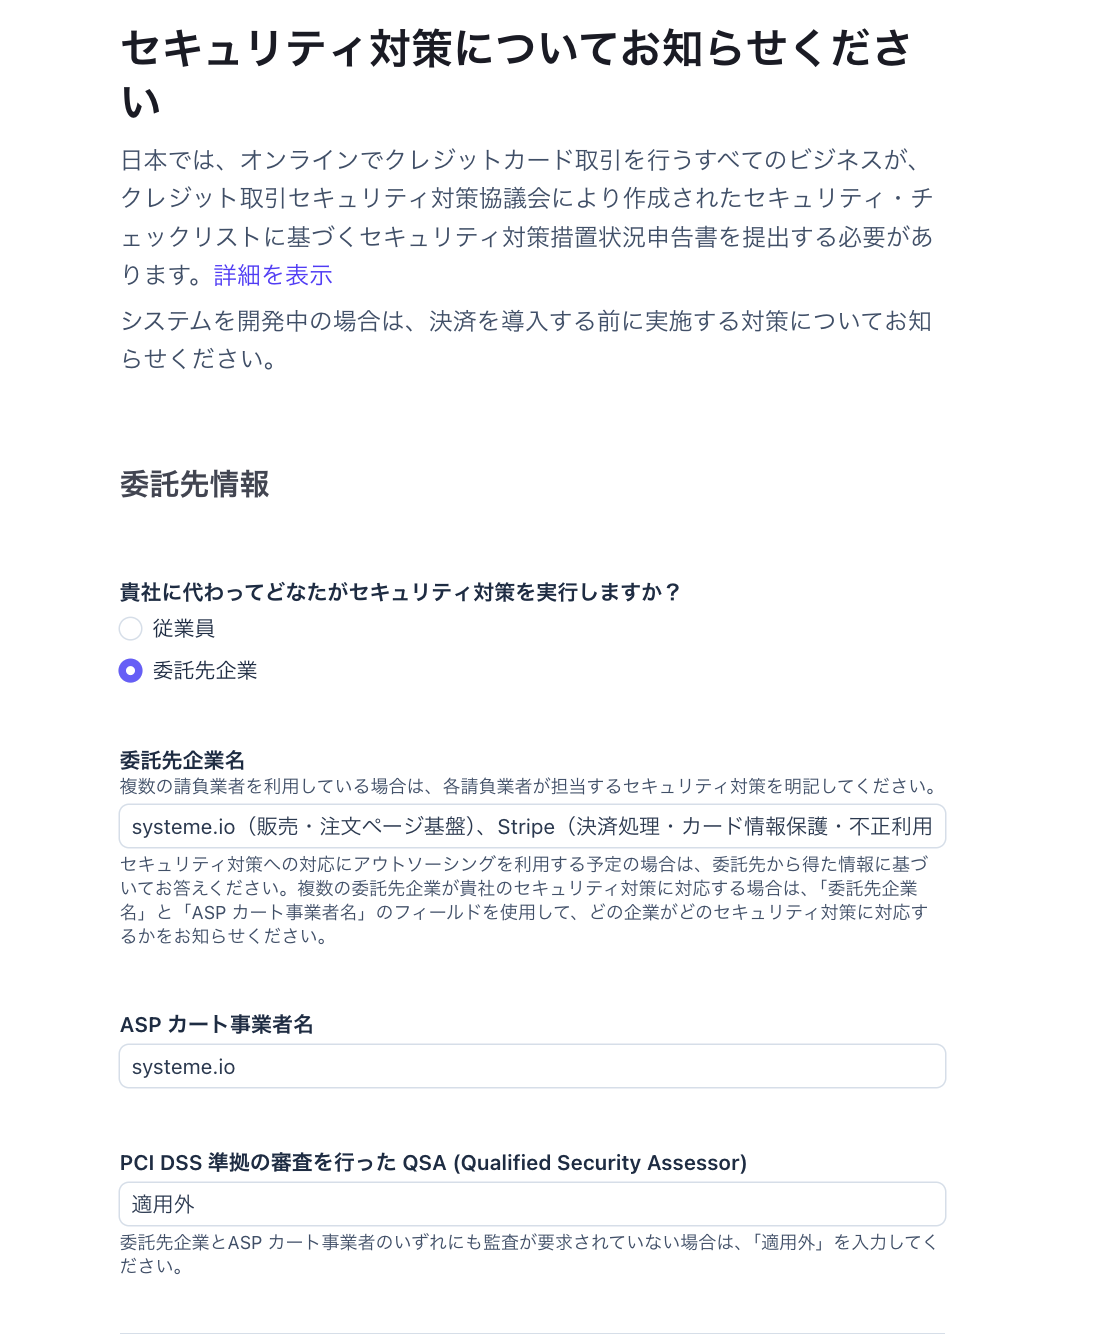
重要なのは会社名を並べることではなく、「どの企業がどの機能の対策を担当しているか」を明確にすることです。
購入者ログインがない場合
今回の商品は、注文フォームで決済し、購入後にPDFをメールで送る仕組みです。購入者が会員ページへログインする機能はありません。
この場合、実装していないIP制限、ログイン試行回数制限、SMS通知などへチェックを入れるのではなく、「該当なし:会員のログイン機能はありません」を選びました。
やってはいけないこと:申告を通すために、実装していない対策へチェックを入れること。将来会員サイトを追加した場合は、ログイン対策を実装し、申告内容も見直します。
Stripeと加盟店は共同責任
StripeはPCIレベル1のサービスプロバイダーですが、Stripe公式のセキュリティガイドは、PCI準拠はStripeと支払いを受け付ける企業の共同責任だと説明しています。Stripeの決済欄を使えば何もしなくてよい、という意味ではありません。
加盟店側では、WordPressや販売ページの更新、管理者アカウントの2段階認証、不要な管理者の削除、パスワード管理、問い合わせ対応、不審な注文の確認などを継続します。
送信後の確認
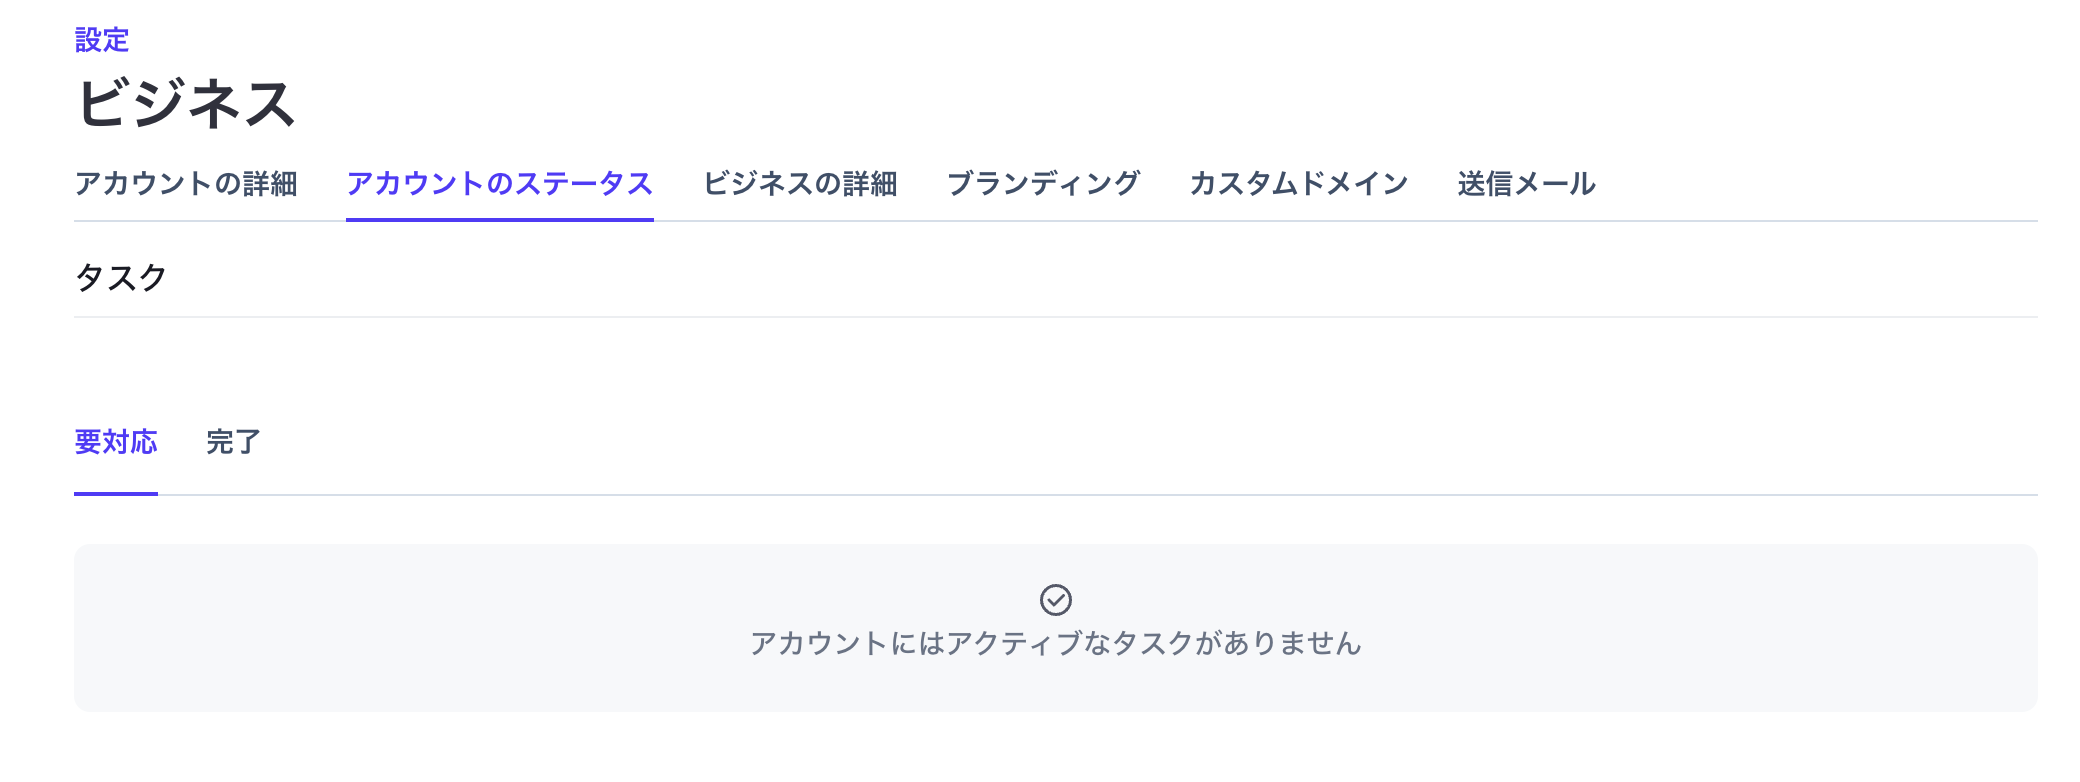
送信ボタンを押して画面が閉じても、ステータス画面へ戻って要対応タスクが残っていないか確認してください。追加説明を求められた場合は、その内容に対応します。
判断に迷った場合
- 自社サイトに会員登録・ログイン機能がある
- 複数のカートや決済サービスを組み合わせている
- 自社サーバーでカード情報を扱う
- 外部事業者の担当範囲が分からない
- QSAが適用外か判断できない
上記に当てはまる場合は、Stripeサポート、利用サービスのサポート、セキュリティ専門家へ確認してください。
公式情報
- Stripe公式:Japan security checklist
- Stripe公式:組み込みに関するセキュリティガイド
- クレジット取引セキュリティ対策協議会:公開資料
- ECサイトのセキュリティ対策実施状況申告書FAQ
次に読む
まだsysteme.ioを使うか決めていない方は、無料プランでできること、向いている人・向いていない人を先に確認できます。